Jak działa kod QR i jak rozpoznać fałszywy link
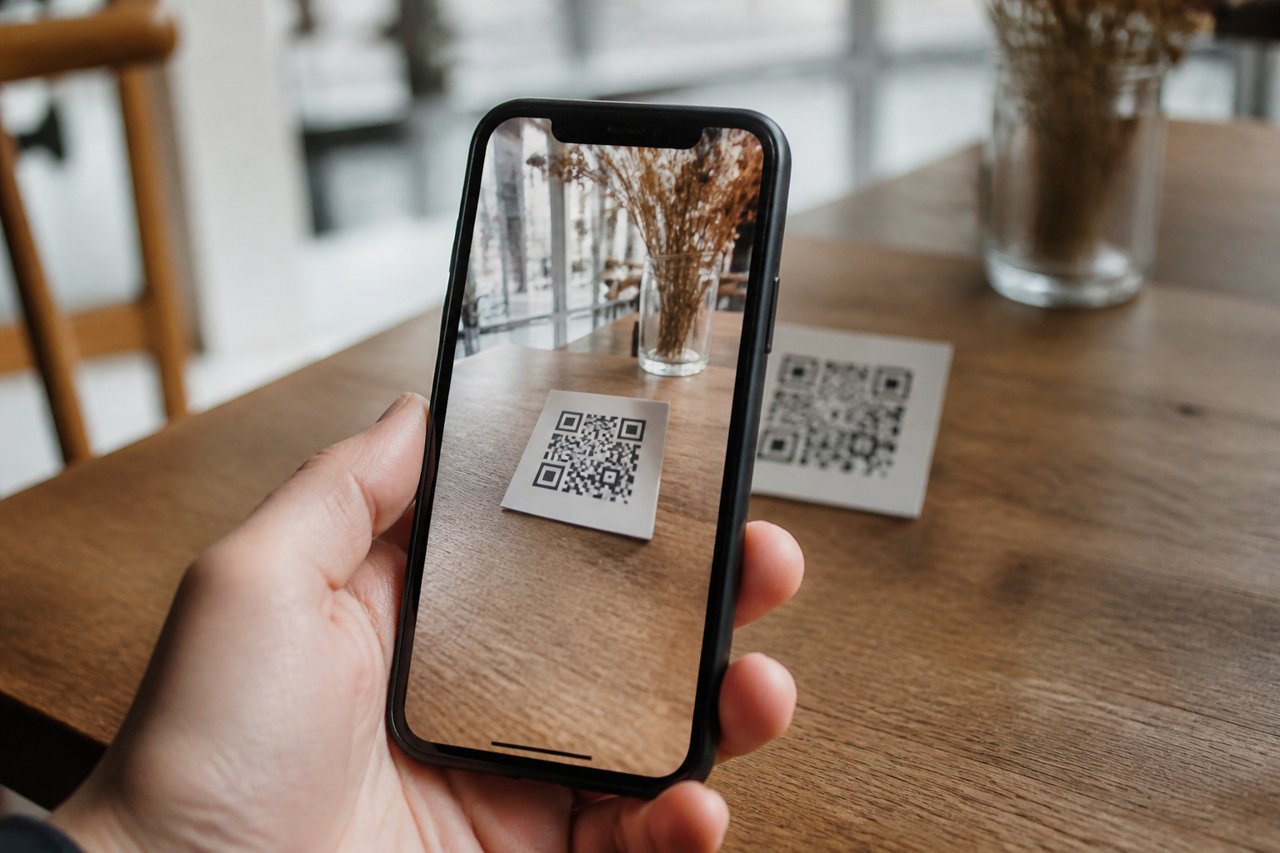
Kod QR znajdziemy dziś na menu w restauracji, parkomacie, ulotce czy paczce. Wystarczy skierować na niego aparat telefonu, by otworzyć stronę, ale nie zawsze wiadomo, dokąd naprawdę prowadzi. Wyjaśniamy, jak działa taki kod i jak w kilka sekund ocenić, czy nie kieruje do fałszywej strony.
Jak działa kod QR
Kod QR to rodzaj kodu kreskowego zapisanego w dwóch wymiarach, czyli w kwadracie złożonym z małych czarnych i białych modułów. Zawiera zwykły tekst: najczęściej adres internetowy, ale też dane sieci Wi-Fi, numer telefonu, wizytówkę czy treść SMS-a. Sam kod nie jest ani bezpieczny, ani niebezpieczny – to tylko sposób zapisu informacji.
Gdy kierujesz aparat telefonu na kod, program odczytuje wzór, odnajduje w nim charakterystyczne kwadraty w rogach, które pomagają ustalić położenie i orientację, a następnie zamienia wzór na ciąg znaków. Kody mają wbudowany mechanizm korekcji błędów, dlatego często da się je odczytać mimo zabrudzenia lub niewielkiego uszkodzenia. Telefon zwykle wyświetla odczytany adres i pyta, czy go otworzyć. To ważny moment, bo właśnie wtedy możesz sprawdzić, dokąd kod prowadzi.
Dlaczego kod QR może być pułapką
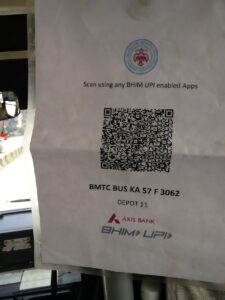
Ludzkie oko nie odczyta treści kodu QR, więc nie widzimy, co kryje się pod wzorem. Oszuści to wykorzystują. Mogą nakleić własny kod na istniejący – na parkomacie, plakacie czy w lokalu – albo wysłać kod w liście, e-mailu lub wiadomości, podszywając się pod bank, kuriera czy urząd. Taki kod może prowadzić do strony łudząco podobnej do prawdziwej, na której zostaniesz poproszony o dane logowania, numer karty lub kod z SMS-a.
Zagrożeniem bywa też strona, która nakłania do zainstalowania aplikacji z nieznanego źródła albo do zatwierdzenia płatności. Szczególnie podejrzane są sytuacje, w których ktoś cię ponagla: „zapłać teraz, bo paczka wróci do nadawcy”, „konto zostanie zablokowane”. Presja czasu to typowy sygnał ostrzegawczy.
Jak sprawdzić kod przed otwarciem strony
Najlepszy nawyk to zatrzymać się na chwilę po zeskanowaniu i przeczytać adres, zanim go otworzysz. Zwróć uwagę na następujące rzeczy:
- Cały adres, nie tylko początek. Liczy się nazwa domeny, czyli część tuż przed pierwszym ukośnikiem. Adres w rodzaju nazwa-banku.cos-innego.xyz nie należy do banku, nawet jeśli zaczyna się od jego nazwy.
- Literówki i podmienione znaki. Oszuści stosują nazwy z dodatkową literą, cyfrą zamiast litery albo nietypowymi myślnikami.
- Skrócone linki. Jeśli adres jest skrócony i nie widać, dokąd prowadzi, potraktuj go ostrożnie, zwłaszcza gdy kod trafił do ciebie w nieoczekiwanej sytuacji.
- Szyfrowane połączenie. Adres zaczynający się od https to minimum, ale nie gwarancja – fałszywe strony też mogą je mieć.
- Miejsce, w którym jest kod. Sprawdź, czy nie jest to naklejka przyklejona na inny kod. Jeśli można ją odkleić, to powód do podejrzeń.
- Kontekst. Zastanów się, czy w ogóle spodziewałeś się takiego kodu i czy jego użycie ma sens w danej sytuacji.
Jeśli masz wątpliwości, nie otwieraj adresu. Zamiast tego wpisz nazwę usługi ręcznie w przeglądarce albo skorzystaj z oficjalnej aplikacji, którą masz już zainstalowaną.
Na co zwrócić uwagę po otwarciu strony
Nawet jeśli adres wydawał się w porządku, zachowaj czujność. Prawdziwa strona zwykle nie wymaga podawania danych od razu po wejściu. Podejrzane są między innymi:
- prośby o login i hasło do banku lub poczty po zeskanowaniu zwykłego kodu z ulotki,
- żądanie pełnych danych karty, w tym kodu z tyłu, za drobną opłatę lub „weryfikację”,
- wyskakujące okna informujące o wirusie lub wygranej nagrodzie,
- błędy językowe, nietypowy wygląd strony, brak danych firmy i regulaminu,
- prośba o instalację aplikacji lub przyznanie jej szerokich uprawnień.
Przy płatnościach, na przykład za parking, porównaj nazwę odbiorcy z tą, której się spodziewasz, i sprawdź, czy ta sama usługa jest dostępna w oficjalnej aplikacji lub na stronie operatora.
Dodatkowe zabezpieczenia i co robić po pomyłce
Warto włączyć w telefonie podgląd adresu po zeskanowaniu i unikać aplikacji do skanowania, które otwierają strony automatycznie albo wyświetlają dużo reklam. Aktualizuj system i przeglądarkę, a do ważnych kont włącz uwierzytelnianie dwuskładnikowe.
Jeśli mimo ostrożności wpisałeś dane na podejrzanej stronie, działaj szybko:
- Zmień hasło do konta, którego dane podałeś, oraz wszędzie tam, gdzie używasz tego samego hasła.
- Jeśli podałeś dane karty lub logowania do bankowości, od razu skontaktuj się z bankiem i poproś o zablokowanie karty lub dostępu. Numer znajdziesz na karcie lub w oficjalnej aplikacji.
- Jeśli zainstalowałeś nieznaną aplikację, odinstaluj ją i przeskanuj telefon programem zabezpieczającym.
- Zgłoś sprawę policji lub odpowiednim instytucjom zajmującym się cyberbezpieczeństwem; aktualne zasady zgłaszania sprawdź na ich oficjalnych stronach.
Kod QR jest wygodny, ale warto traktować go jak każdy inny link: najpierw sprawdź, dokąd prowadzi, a dopiero potem go otwórz.